معظم اختراقات المواقع ليست نتيجة مهاجم مصمم يستهدف نشاطًا بعينه — بل نتيجة فحص آلي يتفحص الإنترنت باستمرار بحثًا عن قائمة قصيرة من نقاط ضعف معروفة وقابلة للتجنب، ويجد واحدة. تفسّر الأخطاء أدناه الغالبية العظمى من الحوادث الواقعية، ولكل منها إصلاح محدد وعملي.
تشغيل برمجيات قديمة
نظام إدارة محتوى أو إضافة أو برمجية خادم بثغرة معروفة ومنشورة من أكثر الطرق شيوعًا لاختراق موقع، تحديدًا لأن الثغرة عامة وتبحث عنها أدوات آلية تحديدًا. الإصلاح ليس معقدًا من حيث المبدأ — طبّق التحديثات فورًا — لكنه عمليًا مهمة الصيانة الأكثر إغفالاً، عادة خوفًا من أن يكسر تحديث شيئًا ما. النهج الأكثر موثوقية هو اختبار التحديثات على نسخة تجريبية قبل تطبيقها على الإنتاج، بدلاً من تجنب التحديثات تمامًا، وهو ما يستبدل خطرًا صغيرًا وقابلاً للإدارة (تحديث يسبب مشكلة يمكن التراجع عنها) بخطر أكبر بكثير (ثغرة معروفة وغير مُصلحة تبقى مكشوفة إلى أجل غير مسمى).
بيانات اعتماد ضعيفة أو مكررة
كلمة مرور إدارية ضعيفة، أو مكررة من حساب آخر اختُرق في مكان آخر، تبقى من أكثر الطرق المباشرة للوصول إلى موقع — تجرّب هجمات حشو بيانات الاعتماد تحديدًا كلمات مرور مسرّبة من اختراقات غير ذات صلة على كل نموذج تسجيل دخول تجده، بافتراض معقول أن نسبة من الناس تعيد استخدام كلمات المرور. كلمة مرور فريدة وطويلة بما يكفي لكل حساب، مولّدة ومحفوظة بمدير كلمات مرور لا محفوظة في الذاكرة، تغلق هذا المسار تقريبًا تمامًا دون الحاجة لأي شيء أكثر تعقيدًا.
غياب المصادقة الثنائية على حسابات الإدارة
حتى كلمة مرور قوية يمكن اختراقها — عبر التصيّد، أو اختراق خدمة غير ذات صلة، أو برمجية خبيثة على جهاز المسؤول نفسه. تعني المصادقة متعددة العوامل (MFA) أن كلمة مرور مسروقة وحدها لا تكفي لتسجيل الدخول، لأن عاملاً ثانيًا — رمز من تطبيق مصادقة، غالبًا — مطلوب أيضًا. هذا ضابط فعّال بشكل غير متناسب مقارنة ببساطة إعداده، وأحد أعلى البنود تأثيرًا في هذه القائمة: تفعيله على كل حساب إداري (إدارة نظام إدارة المحتوى، لوحة تحكم الاستضافة، مسجِّل النطاق) يغلق أغلب محاولات الاستيلاء على الحسابات التي لا تمنعها كلمة مرور قوية وحدها.
رفع ملفات وصلاحيات بلا قيود
نموذج يقبل رفع ملفات — مرفق نموذج تواصل، صورة ملف شخصي، تقديم مستند — دون تقييد نوع الملف ودون تخزين الملفات المرفوعة خارج المسار المتاح مباشرة عبر الويب، مسار شائع لوضع مهاجم كودًا قابلاً للتنفيذ مباشرة على الخادم. الإصلاحات العملية محددة: تحقق من امتداد الملف ومحتواه الفعلي معًا (لا الثقة بالامتداد الذي يبلغه المتصفح فقط)، وخزّن الملفات المرفوعة في موقع لن يشغّله خادم الويب كأكواد، واضبط صلاحيات الملفات والمجلدات على الحد الأدنى الذي يحتاجه التطبيق فعليًا بدلاً من الاكتفاء بوصول واسع ومتساهل لأنه أسهل أثناء التطوير ولا يُراجَع مجددًا قبل الإطلاق.
استراتيجية نسخ احتياطي غير مُختبَرة
نسخة احتياطية لم تُختبَر قط ليست نسخة احتياطية موثوقة — بل افتراض. الفشل الشائع ليس غياب النسخ الاحتياطي تمامًا، بل اكتشاف أثناء حادث فعلي أن مهمة النسخ كانت تفشل بصمت لأسابيع، أو أن الاستعادة لا تعمل فعليًا كما افتُرض. خط أساس عملي هو نهج 3-2-1: ثلاث نسخ على الأقل من البيانات، على نوعين مختلفين من التخزين، مع نسخة واحدة على الأقل مخزّنة خارجيًا أو لدى مزوّد منفصل — مقترنًا باستعادة فعلية دورية من نسخة احتياطية للتأكد أنها تعمل، لا مجرد تأكيد أن مهمة النسخ اكتملت دون خطأ. راجع كيف تعمل النسخ الاحتياطية للمواقع لمعرفة ماذا تنسخ فعليًا كل من النسخة الكاملة والتزايدية والتفاضلية، وكم مرة يجب أن تنسخ موقعك التجاري احتياطيًا؟ لمعرفة كيفية التفكير في تكرار النسخ تحديدًا.
التعامل مع HTTPS كخيار أو مجرد مربع اختيار
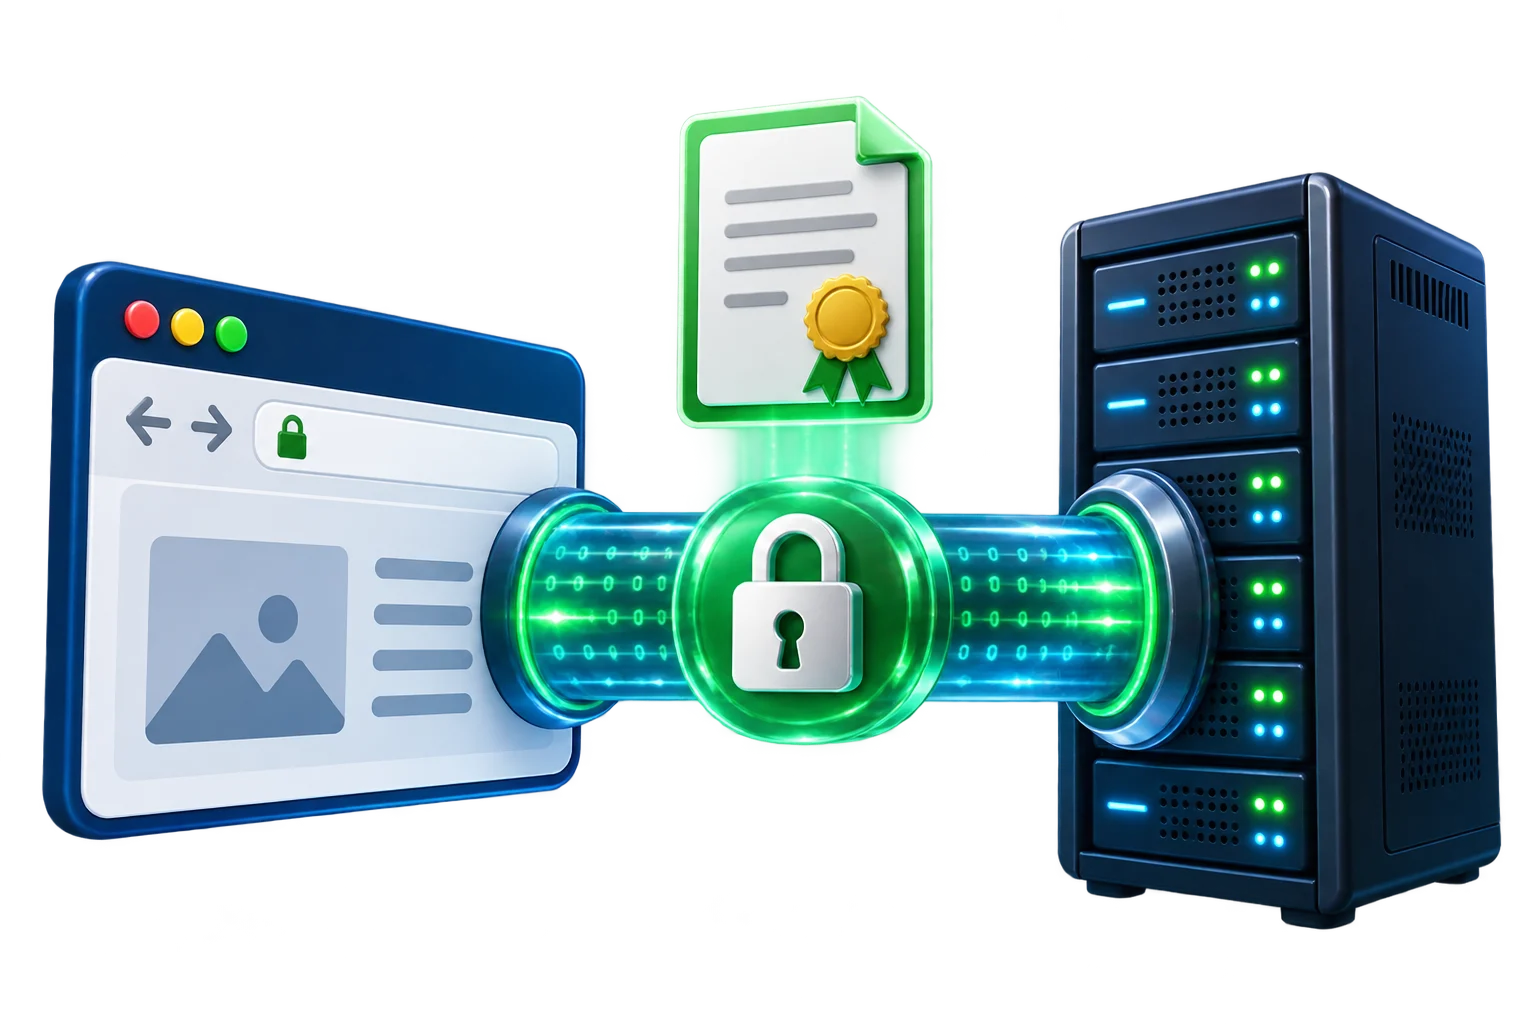
HTTPS ضروري لكنه غير كافٍ — تحمي شهادة صالحة البيانات أثناء النقل وتؤكد ملكية النطاق، لكنها لا تقول شيئًا عن أمان التطبيق خلفها. الخطأ الشائع هنا لم يعد تخطي HTTPS تمامًا (نادر ألا يكون هناك شهادة ما مثبّتة)، بل اعتبار أيقونة القفل دليلاً على أن "الموقع آمن" بمعنى عام، ما يؤدي إلى استثمار أقل مما يلزم في بقية بنود هذه القائمة لأن القفل يخلق شعورًا زائفًا بالاكتمال. راجع شهادات SSL: لماذا يهم HTTPS كل موقع؟ لمعرفة ما تغطيه شهادة بالضبط وما لا تغطيه.
كيف يجد المهاجمون هذه الأخطاء فعليًا
يستحق الأمر فهم الآلية، لأنها تفسّر لماذا "نحن صغار جدًا لنكون هدفًا" افتراض شائع لكنه خاطئ. لا تبدأ معظم الاختراقات بشخص يختار عمدًا نشاطًا محددًا للهجوم عليه — بل تبدأ بأدوات آلية تتفحص باستمرار نطاقات واسعة من الإنترنت بحثًا عن مواقع تشغّل إصدار برمجية معينًا ضعيفًا، أو صفحة تسجيل دخول إدارية مكشوفة، أو منفذًا مفتوحًا لا ينبغي الوصول إليه. يمكن العثور على موقع أُطلق حديثًا بإضافة قديمة وفحصه خلال ساعات من إطلاقه، لا لأن أحدًا استهدفه تحديدًا، بل لأنه طابق نمطًا كانت أداة الفحص تبحث عنه أصلاً عبر ملايين المواقع في وقت واحد. هذا بالضبط سبب أهمية الأخطاء في هذه القائمة بغض النظر عن حجم النشاط أو طبيعته: لا يقيّم المهاجم ما إذا كان هدف "يستحق" الهجوم مسبقًا، بل يشغّل نفس الفحص الآلي على كل ما يمكن الوصول إليه، ويتفاعل مع ما يجده.
ماذا يحدث بعد الاختراق، ولماذا الوقاية أرخص
موقع مخترَق نادرًا ما يكون مجرد إزعاج يُنظَّف مرة واحدة. تشمل العواقب الشائعة استخدام الموقع لاستضافة برمجيات خبيثة أو صفحات تصيّد تستهدف زوار النشاط نفسه، ووضع محركات البحث علامة على الموقع وإزالته من الفهرس بمجرد تحديد اختراقه، وتضرر تسليم البريد الإلكتروني إن استُخدم الخادم نفسه لإرسال بريد عشوائي، والتزام قانوني أو تنظيمي بالإفصاح لنشاط يتعامل مع بيانات عملاء حسب ما تعرّض. عادة ما تكلّف عملية التنظيف نفسها وقتًا وجهد متخصصين أكثر مما كانت ستكلفه الإجراءات الوقائية، وبعض الضرر — استعادة ترتيب البحث، ثقة العملاء، سمعة تسليم البريد — يستغرق وقتًا أطول بكثير للإصلاح من الحل التقني نفسه. هذا التفاوت هو الحجة العملية لمعاملة القائمة أدناه كتكلفة أساسية لتشغيل موقع تجاري، لا تحسينًا اختياريًا يُصل إليه يومًا ما.
قائمة تحقق أساسية عملية
معيار أدنى معقول، مرتب تقريبًا حسب الأثر نسبة للجهد:
- أبقِ نظام إدارة المحتوى والإضافات وبرمجيات الخادم محدّثة، مع اختبار على نسخة تجريبية أولاً حيث أمكن.
- استخدم كلمات مرور فريدة وقوية لكل حساب إداري، مُدارة بمدير كلمات مرور.
- فعّل المصادقة متعددة العوامل على كل تسجيل دخول إداري — نظام إدارة المحتوى، لوحة الاستضافة، مسجِّل النطاق.
- تحقق من ملفات الرفع وقيّدها، وخزّنها خارج المسار القابل للتنفيذ مباشرة عبر الويب.
- حافظ على نسخ احتياطية واختبرها دوريًا وفق نهج 3-2-1.
- ثبّت شهادة SSL صالحة على مستوى الموقع بالكامل، واعتبرها ضابطًا واحدًا من عدة ضوابط، لا الحل الكامل.
لا يضمن أي من هذه البنود بمفرده أن موقعًا آمن من كل هجوم ممكن — فالأمان مسألة تقليل مخاطر وإغلاق مسارات معروفة وعالية الاحتمال، لا إزالة المخاطر تمامًا. لكن هذه القائمة تحديدًا تفسّر الغالبية العظمى من الاختراقات الواقعية، ما يجعلها نقطة بداية فعّالة بشكل غير متناسب. تعامل معها كخط أساس تراجعه دوريًا، لا مهمة إعداد لمرة واحدة — تُحدَّث البرمجيات، وتتغيّر احتياجات الموظفين والوصول، وقائمة تحقق عُولجت بالكامل عند الإطلاق يمكن أن تنجرف بصمت خارج التحديث خلال عام أو عامين دون أن يقرر أحد تخطيها.