الاسم "SSL" هو ما علِق في الأذهان، رغم أن البروتوكول الفعلي المستخدم اليوم هو TLS، خليفة SSL التقنية. أيًا كان الاسم، تؤدي الشهادة المثبّتة على الخادم مهمتين منفصلتين: تشفير الاتصال بين المتصفح والخادم بحيث لا يستطيع طرف ثالث على الشبكة قراءة حركة المرور أو التلاعب بها، وإثبات — بدرجات متفاوتة — أن الخادم ينتمي فعليًا إلى الجهة التي يدّعيها.
ما الذي تفعله شهادة SSL فعليًا
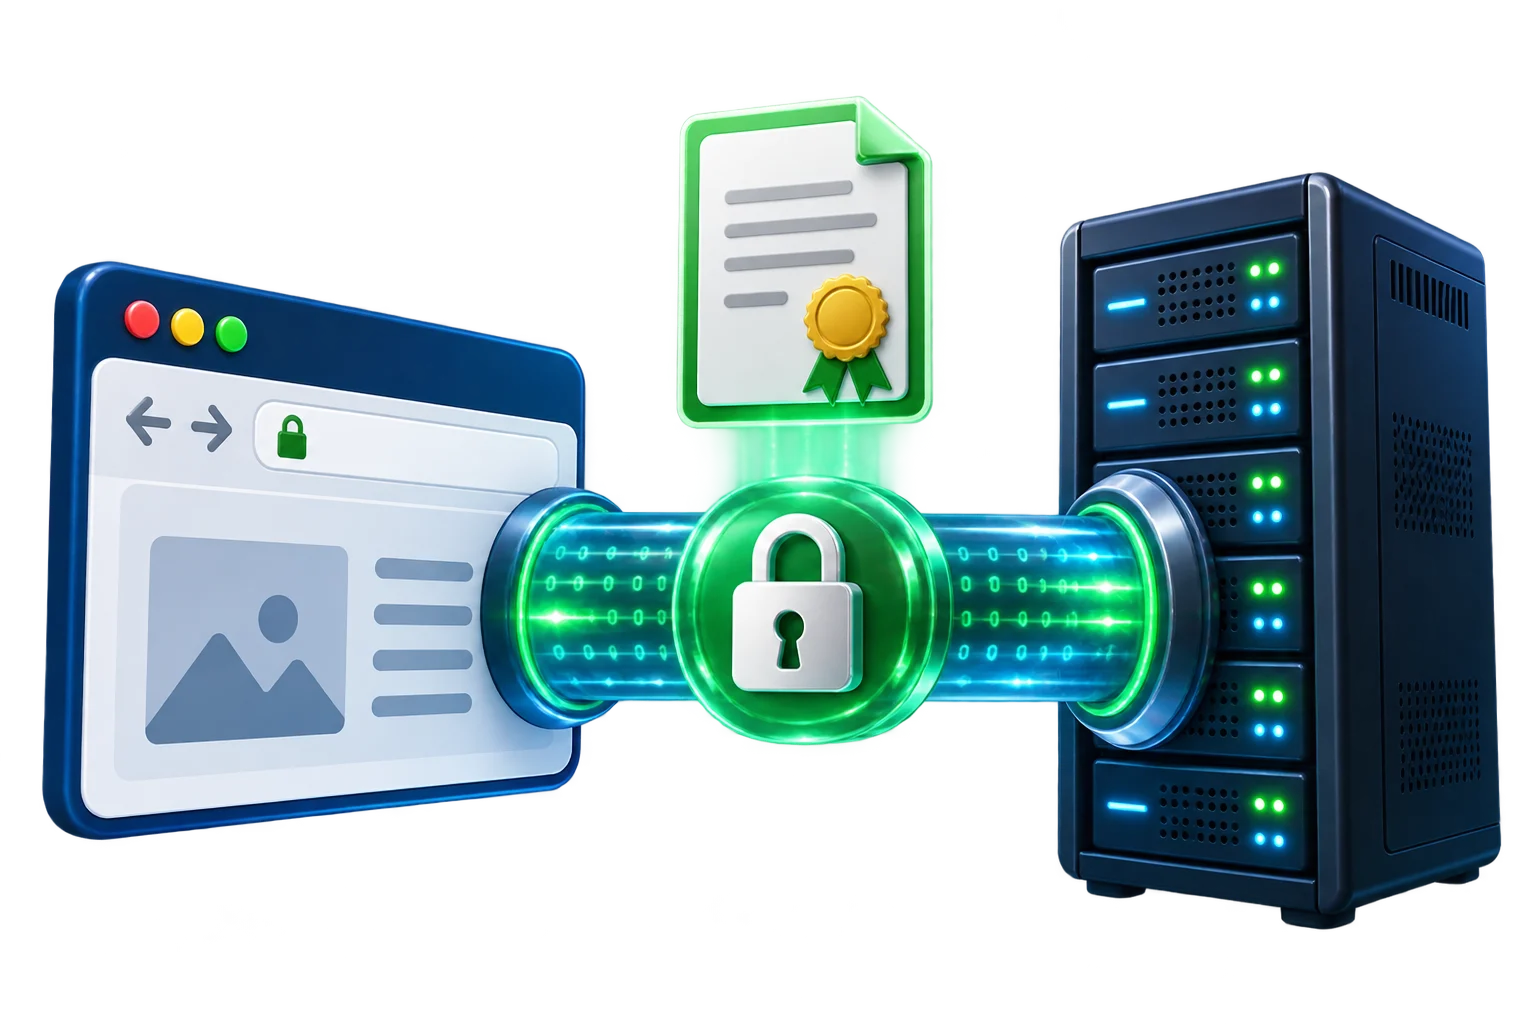
بلا شهادة، يتصل المتصفح بالخادم عبر HTTP العادي، وكل ما يُرسل — بيانات النماذج، ملفات تعريف الجلسة، محتوى الصفحة — ينتقل بصيغة يستطيع أي طرف على مسار الشبكة نفسه قراءتها أو تعديلها. تُفعّل الشهادة HTTPS: يُجري المتصفح والخادم مصافحة تؤسس قناة مشفّرة، بحيث تصبح نفس البيانات غير قابلة للقراءة لمن يعترضها، ويستطيع المتصفح التحقق أن الشهادة صادرة عن جهة موثوقة للنطاق الذي تتم زيارته فعليًا.
هذا الجزء الثاني — التحقق — هو موضع الاختلاف بين أنواع الشهادات. كل شهادة صالحة تشفّر حركة المرور بنفس الكفاءة؛ ما يختلف هو مقدار التحقق من الهوية الذي أجرته الجهة المصدرة قبل إصدارها.
DV وOV وEV: ماذا تعني مستويات التحقق
التحقق من النطاق (DV) يؤكد فقط أن طالب الشهادة يتحكم في النطاق — عادة عبر سجل DNS، أو بريد إلى عنوان على النطاق، أو ملف يوضع على خادم الويب. الإصدار عادة آلي ويكتمل خلال دقائق. هذا كافٍ للغالبية العظمى من المواقع، بما فيها التجارة الإلكترونية، لأن قوة التشفير نفسها لا تعتمد على مستوى التحقق.
التحقق من المؤسسة (OV) يضيف فحصًا يدويًا للتأكد أن الجهة الطالبة كيان قانوني مسجّل فعليًا، بمطابقة مع سجلات تجارية رسمية. يستغرق الإصدار وقتًا أطول — عادة من يوم إلى بضعة أيام عمل — ويُدرَج اسم المؤسسة المتحقق منه في تفاصيل الشهادة، مرئيًا لمن يفحصها.
التحقق الموسّع (EV) يتطلب أدق تدقيق: يُؤكَّد الوجود القانوني والفعلي والتشغيلي للمؤسسة عبر مصادر مستقلة متعددة. كانت شهادات EV تُعرض سابقًا بمؤشر أخضر في شريط العنوان في متصفحات قديمة؛ لم تعد معظم المتصفحات الحالية تُظهر هذا التمييز البصري في شريط العنوان نفسه، رغم أن تفاصيل المؤسسة المتحقق منها تبقى مضمّنة في الشهادة لمن يفحصها.
كيف تعمل المصافحة فعليًا
على مستوى عام، تؤدي مصافحة TLS أربع مهام في كل مرة يتصل فيها متصفح بموقع HTTPS: يقدّم الخادم شهادته؛ يتحقق المتصفح أن الشهادة تتسلسل إلى جهة جذر موثوقة ولم تنتهِ صلاحيتها أو تُسحب؛ يتفق الطرفان على مفتاح تشفير مشترك باستخدام تشفير المفتاح العام، دون إرسال ذلك المفتاح في أي صيغة يمكن لمتنصّت التقاطها؛ ثم تُشفَّر كل حركة المرور اللاحقة في تلك الجلسة بذلك المفتاح المشترك. يحدث هذا في الخلفية عند كل تحميل صفحة، ويضيف عادة تكلفة زمنية صغيرة لمرة واحدة فقط لكل اتصال جديد، تُخفيها غالبًا إعادة استخدام الاتصال واستئناف جلسة TLS في المتصفحات الحديثة.
سلسلة الشهادة: الورقة والوسيطة والجذر
نادرًا ما تُوثَق شهادة بمعزل عن غيرها. الشهادة المثبّتة على الخادم — شهادة الطرف أو "الكيان النهائي"، الصادرة لذلك النطاق تحديدًا — موقّعة من شهادة وسيطة تابعة للجهة المصدرة، وتلك الوسيطة بدورها موقّعة من شهادة جذر. تأتي المتصفحات وأنظمة التشغيل بقائمة مدمجة من شهادات الجذر الموثوقة؛ لا تحتاج لمعرفة شهادة طرف موقع بعينه مسبقًا، بل فقط أنها تتسلسل، حلقة بحلقة، إلى جذر موثوق به مسبقًا.
لهذا يجب ضبط الخادم لتقديم السلسلة كاملة — شهادة الطرف مع الوسيطة — لا الطرف وحده. من الأخطاء الشائعة تثبيت شهادة الطرف فقط: المتصفحات التي تصادف أن لديها الوسيطة مخزّنة مسبقًا ستظل تُظهر الموقع آمنًا، ما يجعل المشكلة سهلة الإغفال عند فحص سريع، بينما المتصفحات والعملاء الأخرى (بعض متصفحات الجوال، ومعظم أدوات سطر الأوامر) التي لا تملك تلك الوسيطة مخزّنة ستفشل في الاتصال تمامًا. سلسلة صحيحة، يقدّمها الخادم كاملة، تزيل هذا الاعتماد على امتلاك العميل للوسيطة الصحيحة مسبقًا.
فحص شهادة في متصفحك
التحقق مما هو مثبَّت فعليًا يستغرق أقل من دقيقة ولا يتطلب أدوات خاصة:
- انقر على أيقونة القفل (أو مؤشر الأمان المماثل) في يسار شريط عنوان المتصفح.
- افتح تفاصيل الاتصال أو الشهادة — تختلف الصياغة الدقيقة حسب المتصفح، لكنها عادة تحمل تسمية "الاتصال آمن" أو "الشهادة صالحة".
- اعرض الشهادة نفسها. تحقق من ثلاثة أمور: أن النطاق الصادرة له يطابق الموقع الذي تزوره (بما في ذلك ما إذا كانت تغطي www والنطاق العاري، أو تستخدم شهادة wildcard)؛ وأن تاريخ الانتهاء ما زال في المستقبل، ويُفضَّل بهامش معقول لا ببضعة أيام فقط؛ وأن الجهة المصدرة معروفة ومألوفة، لا اسمًا غير متوقع، ما قد يشير إلى وكيل مُعد بشكل خاطئ أو، في حالات أندر، إلى اعتراض للاتصال.
يستحق هذا الفحص نفسه أن يُجرى فور تثبيت شهادة أو تجديدها، بدلاً من افتراض أن ظهور أيقونة القفل وحده يعني أن كل شيء مُعد بشكل صحيح — فالأيقونة تؤكد أن التشفير نشط، لا أن السلسلة ومطابقة النطاق وتاريخ الانتهاء جميعها كما هو متوقع تمامًا.
لماذا يحتاج كل موقع HTTPS الآن، لا صفحات الدفع فقط
كان HTTPS يُعامل سابقًا كشيء تحتاجه فقط صفحات الدفع وتسجيل الدخول. ثلاثة تغييرات جعلت ذلك قديمًا: تضع المتصفحات الآن علامة مرئية على صفحات HTTP العادية بأنها "غير آمنة"، ما يضعف الثقة في أي صفحة يصل إليها الزائر، لا النماذج فقط؛ وتستخدم محركات البحث HTTPS كإشارة ترتيب، فالموقع غير المشفّر في وضع أقل تنافسية بشكل ملموس؛ وتتطلب ميزات الويب الحديثة — بما فيها HTTP/2، والعديد من واجهات برمجة تطبيقات المتصفح، ومعظم التضمينات الخارجية — سياقًا آمنًا للعمل أصلاً أو تفضّله بقوة. شهادة واحدة على مستوى الموقع، مُعدّة بشكل صحيح، تحل كل هذا دفعة واحدة.
اختيار شهادة
بالنسبة لمعظم المواقع، شهادة DV تغطي النطاق (ومع شهادة wildcard أو متعددة النطاقات، نطاقاته الفرعية أيضًا) هي الخيار الصحيح — سريعة الإصدار، سهلة التجديد، وتوفّر قوة تشفير مطابقة تمامًا لـOV أو EV. يستحق OV أو EV وقت التحقق الإضافي تحديدًا حين تريد المؤسسة تضمين هويتها المتحقق منها في الشهادة نفسها، وهو أمر يهم أكثر في بعض سياقات B2B الخاضعة للتنظيم أو عالية الثقة مقارنة بموقع استهلاكي نموذجي. راجع خيارات شهادات SSL من ANYSRV للاطلاع على مستويات التحقق المتاحة.
أخطاء شائعة: الانتهاء وعدم التطابق والمحتوى المختلط
تفسّر ثلاث مشكلات تقريبًا كل أعطال الشهادات الواقعية:
- انتهاء الصلاحية. تُصدَر الشهادات لمدة محددة ويجب تجديدها قبل ذلك التاريخ. تعرض الشهادة المنتهية لكل زائر تحذيرًا كاملاً وصريحًا من المتصفح، لا تدهورًا طفيفًا — لا توجد حالة فشل جزئي. التجديد الآلي، حيث تدعمه منصة الاستضافة، يزيل هذا كمهمة يدوية متكررة يسهل نسيانها.
- عدم تطابق النطاق. شهادة صادرة لـexample.com وحده لن تُرضي متصفحًا يزور www.example.com، أو نطاقًا فرعيًا مثل shop.example.com، ما لم تكن صادرة تحديدًا كشهادة wildcard أو متعددة النطاقات تغطي تلك الأسماء. يظهر هذا غالبًا فور إطلاق نطاق فرعي جديد على بنية تملك شهادة بالفعل — يجب إعادة إصدار الشهادة أو استبدالها لتشمل الاسم الجديد، لا افتراض أنها تغطيه مسبقًا.
- المحتوى المختلط. صفحة تُقدَّم عبر HTTPS لكنها ما زالت تحمّل بعض الموارد — صورة، نص برمجي، ورقة أنماط — عبر HTTP العادي. تحظر المتصفحات هذا أو تضع عليه علامة، لأن موردًا واحدًا غير آمن على صفحة آمنة خلاف ذلك يعيد بالضبط مخاطر الاعتراض التي صُمم HTTPS لمنعها. الحل غالبًا تحديث روابط http:// الثابتة في كود الموقع أو قاعدة بياناته إلى روابط نسبية للبروتوكول أو HTTPS.
ما لا يفعله HTTPS
يستحق الأمر دقة هنا: شهادة SSL/TLS صالحة تحمي البيانات أثناء النقل وتؤكد تطابق النطاق مع من أصدر الشهادة — ولا تقول شيئًا عن أمان التطبيق خلفها. يمكن لموقع أن يقدّم شهادة صالحة تمامًا وما زال يشغّل برمجيات قديمة بثغرات معروفة، أو يستخدم كلمات مرور ضعيفة للحسابات، أو يحتوي كوده على ثغرة حقن SQL. HTTPS خط أساس ضروري، لا بديل عن إبقاء الخادم ونظام إدارة المحتوى وأي إضافات محدّثة، أو عن الطبقات الأخرى المشروحة في أخطاء أمان شائعة يجب على أصحاب المواقع تجنبها وتحصين الخادم عمومًا. اعتبار أيقونة القفل دليلاً على أن "الموقع آمن" بمعنى عام هو أكثر سوء فهم شائع لما تثبته الشهادة فعليًا.