يبدو DNS — نظام أسماء النطاقات — وكأنه يعمل فورًا: تكتب اسم الموقع في المتصفح، وتظهر الصفحة خلال أجزاء من الثانية. لكن خلف هذه السرعة الظاهرية تقف سلسلة من الاستعلامات عبر عدة خوادم مختلفة، ولا يدرك معظم الناس فائدة فهمها حتى تُجري تعديلاً على سجل DNS ولا يظهر أثره كما توقعت.
كيف تتم عملية تحليل DNS فعليًا
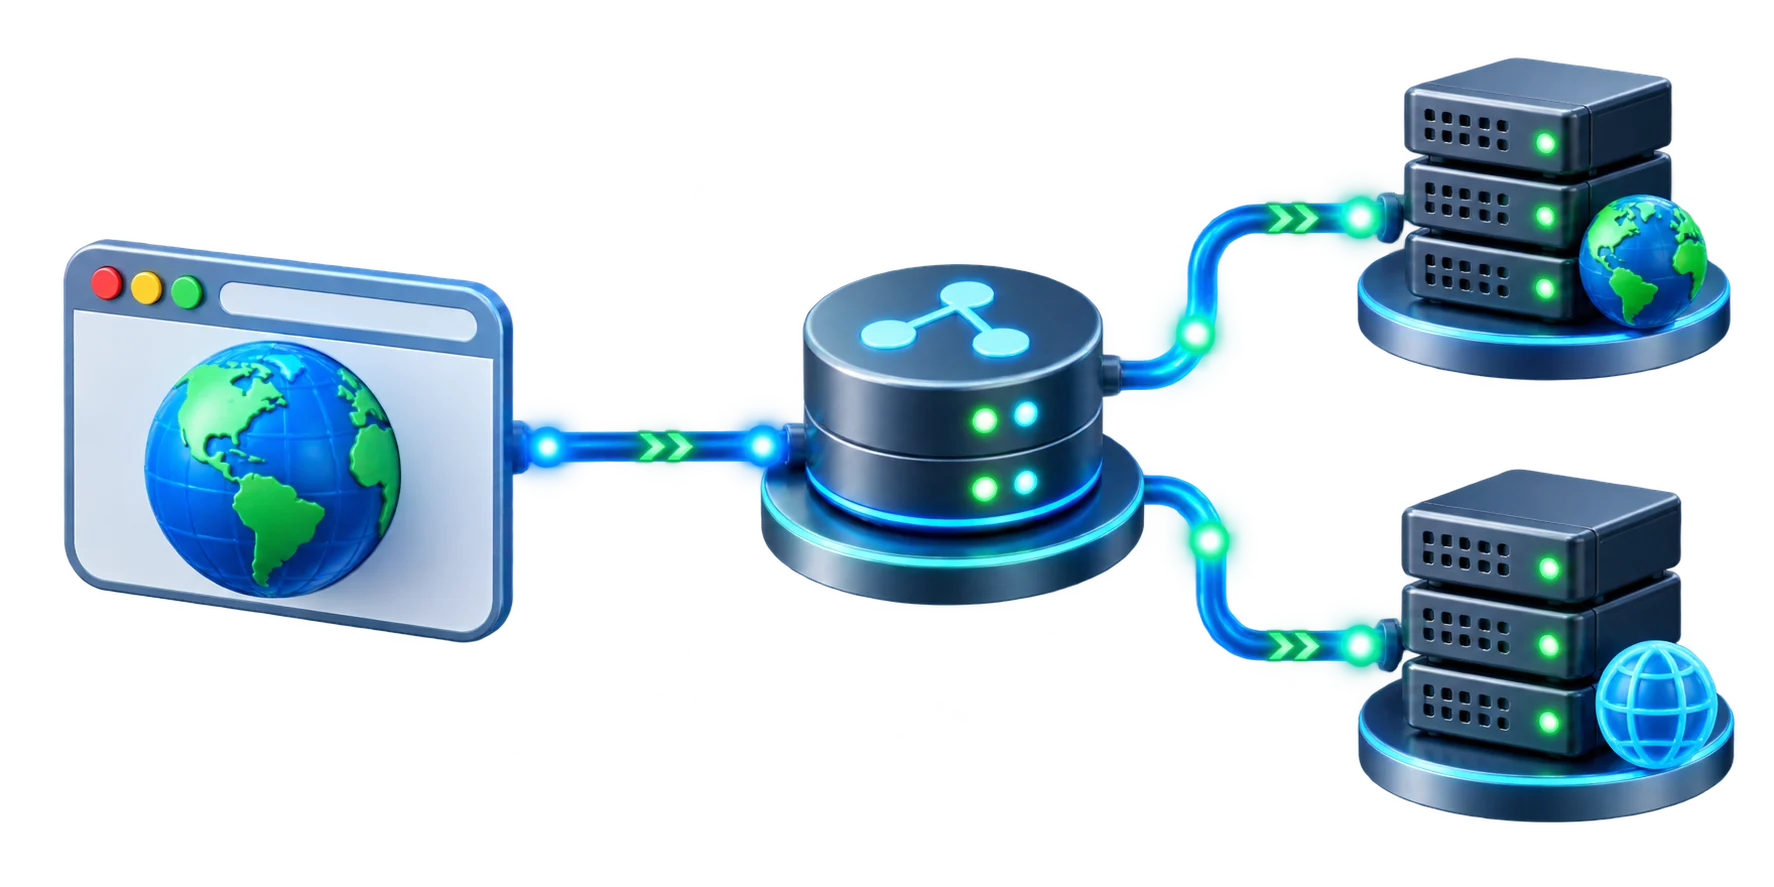
حين يحتاج المتصفح إلى تحليل عنوان مثل example.com، فهو لا يسأل خادمًا واحدًا، بل يسير عبر تسلسل هرمي. يبدأ بالتحقق من ذاكرته المؤقتة الخاصة وذاكرة نظام التشغيل، فإن لم يجد إجابة محفوظة، يُرسل الطلب إلى "محلل تكراري" (غالبًا ما يديره مزوّد خدمة الإنترنت أو خدمة DNS عامة)، والذي يستعلم بدوره خادم جذر لمعرفة الخوادم المسؤولة عن نطاق .com، ثم يستعلم أحد تلك الخوادم لمعرفة الخوادم الاسمية (nameservers) المخوّلة فعليًا بالإجابة عن example.com تحديدًا، وأخيرًا يستعلم أحد تلك الخوادم الاسمية عن السجل المطلوب فعليًا.
تكتمل هذه السلسلة بأكملها عادة في أقل من ثانية، ومعظمها غير مرئي للمستخدم — لكن كل خطوة فيها موضع محتمل لإضافة تأخير بسبب إعداد خاطئ أو استجابة بطيئة، ولكل خطوة سلوك تخزين مؤقت خاص بها يؤثر في سرعة ظهور أي تغيير.
أنواع السجلات التي ستحتاجها فعليًا
تغطي مجموعة صغيرة من أنواع السجلات تقريبًا كل ما يحتاجه موقع أو إعداد بريد نموذجي:
- سجل A — يشير من اسم مضيف مباشرة إلى عنوان IPv4. هذا هو السجل الأكثر استخدامًا لتوجيه نطاق إلى خادم.
- سجل AAAA — مكافئ سجل A لعناوين IPv6.
- سجل CNAME — يشير من اسم مضيف إلى اسم مضيف آخر بدلاً من عنوان IP مباشرة، مفيد للنطاقات الفرعية التي يجب أن تتبع أي عنوان تستخدمه خدمة معينة (مثل توجيه www إلى نقطة اتصال شبكة توصيل محتوى).
- سجل MX — يحدد خوادم البريد المسؤولة عن استقبال رسائل النطاق، وترتيب أولويتها.
- سجل TXT — حقل نصي حر يُستخدم للتحقق من ملكية النطاق، والأهم من ذلك لمصادقة البريد: سجلات SPF وDKIM وDMARC تعيش كلها هنا.
- سجل NS — يعلن الخوادم الاسمية المخوّلة بالنطاق (أو نطاق فرعي إن كان مفوَّضًا بشكل منفصل).
نادرًا ما يحتاج نطاق أكثر من هذه السجلات. الخطأ الذي يجب تجنبه هو التعامل مع DNS كمكان لتخزين أي إعداد عشوائي — فلكل نوع سجل وظيفة محددة، واستخدام النوع الخاطئ يسبب أعطال تحليل يصعب تشخيصها بشكل غير متناسب مع بساطة الخطأ نفسه.
أخطاء شائعة لكل نوع سجل
تعود معظم مشاكل DNS اليومية إلى عدد محدود من الأخطاء المرتبطة بنوع سجل بعينه:
- سجل CNAME على جذر النطاق. لا تسمح مواصفات DNS بوجود CNAME على الجذر العاري للنطاق (example.com، لا www.example.com) لأن CNAME لا يمكن أن يتعايش مع السجلات الأخرى — مثل MX وNS — التي يحتاجها الجذر عادة. وجّه الجذر إلى سجل A أو AAAA بدلاً من ذلك، واستخدم CNAME فقط على النطاقات الفرعية.
- سجل A بلا سجل AAAA مطابق، أو العكس. هذا ليس خطأ بحد ذاته — فكثير من المواقع تعمل بـIPv4 فقط — لكن سجل AAAA متروكًا يشير إلى عنوان IPv6 قديم تم إيقافه بعد عملية انتقال سيرسل بشكل متقطع الزوار القادرين على IPv6 إلى وجهة ميتة، بينما يتحلل الباقون بشكل طبيعي عبر سجل A. إن لم يكن IPv6 مدعومًا فعليًا، لا تترك سجل AAAA قديمًا معلقًا.
- قيم أولوية MX خاطئة. الأرقام الأقل تعني أولوية أعلى — خطأ شائع هو ضبط سجل MX لخادم بريد احتياطي برقم أقل من الخادم الأساسي، ما يوجّه البريد بصمت عبر المسار الاحتياطي افتراضيًا بدلاً من استخدامه كخطة بديلة فقط.
- عدم اتساق النقطة الزائدة في أهداف CNAME أو MX. تتطلب بعض لوحات DNS هدفًا كاملاً ينتهي بنقطة (mail.example.com.)؛ وإغفالها عند تحرير ملف منطقة يدويًا يجعل السجل يُفسَّر نسبيًا إلى المنطقة نفسها، فيشير بصمت إلى مكان غير مقصود.
الخوادم الاسمية: من يجيب على السؤال
تحدد الخوادم الاسمية لنطاق ما الجهة المخوّلة بسجلات DNS الخاصة به — أي من يملك حق الإجابة حين يسأل بقية الإنترنت "أين يشير هذا النطاق؟". تُضبط الخوادم الاسمية عادة من مستوى المسجِّل (registrar)، وتأتي غالبًا في أزواج (أحيانًا أكثر) لضمان التكرار، بحيث إن تعذّر الوصول إلى أحدها، ينجح التحليل عبر الآخر.
تغيير الخوادم الاسمية عملية أكبر وأبطأ من تغيير سجل واحد، لأنها تغيّر الجهة التي توجّه إليها خوادم النطاق العلوي المحللات أصلاً — وهذه الإحالة نفسها مخزّنة مؤقتًا، ما يجعل تغيير الخادم الاسمي يستغرق وقتًا أطول بكثير لينتشر بالكامل مقارنة بتحديث سجل عادي لدى مزوّد DNS قائم. نقل نطاق بين مسجِّلين عملية ذات صلة لكنها منفصلة — راجع شرح نقل النطاقات لمعرفة ما يتغيّر وما لا يتغيّر عند حدوث ذلك.
التحقق من الخوادم الاسمية المخوّلة فعليًا
من السهل افتراض أن النطاق يستخدم الخوادم الاسمية الظاهرة في لوحة تحكم المسجِّل، لكن الطريقة الوحيدة لمعرفة ما يراه بقية الإنترنت فعليًا هي سؤال محلل مباشرة:
dig example.com NS +shortيُظهر هذا الأمر الخوادم الاسمية التي يفوّضها فعليًا النطاق العلوي الأب للنطاق — إن لم يتطابق هذا مع ما تعرضه لوحة المسجِّل، فإما أن التفويض لم ينتشر بعد، أو أنه ضُبط بشكل خاطئ. فحص مكمّل ثانٍ هو استعلام أحد تلك الخوادم الاسمية مباشرة عن سجل محدد، للتأكد أنه يقدّم الإجابة المتوقعة فعليًا لا أنه يعرض خطأ أو بيانات قديمة:
dig example.com A @ns1.example-dns-provider.comاستعلام خادم اسمي محدد بالاسم بهذه الطريقة يتجاوز أي تخزين مؤقت للمحلل تمامًا، لأنه يذهب مباشرة إلى المصدر — وهذه أوثق طريقة للتأكد أن تغيير السجل أصبح فعليًا على المستوى المخوَّل، بمعزل عن المدة التي يستغرقها وصوله إلى كل محلل على الإنترنت.
TTL ولماذا يستغرق الانتشار وقتًا
لكل سجل DNS قيمة TTL (مدة البقاء) تخبر المحللات بالمدة المسموح لها بتخزين الإجابة مؤقتًا قبل إعادة السؤال. قيمة TTL تبلغ 3600 ثانية تعني أن محللاً خزّن الإجابة القديمة مسبقًا لن يسأل مجددًا حتى ساعة كاملة — وهذا بالضبط سبب ظهور تغييرات DNS وكأنها "تنتشر" تدريجيًا بدلاً من فوريًا: خزّنت محللات مختلفة حول العالم الإجابة القديمة في أوقات مختلفة، ويستمر كل منها في تقديمها حتى تنتهي صلاحية TTL الخاصة به.
الأثر العملي: إن كان الانتقال أو التحويل مخططًا له مسبقًا، اخفض TTL على السجلات المعنية (إلى نحو 300 ثانية) بيوم أو نحوه قبل التغيير، وانتظر حتى تنتهي صلاحية TTL الأطول القديمة تمامًا من الذواكر المؤقتة، ثم أجرِ التغيير، ولا ترفع TTL إلى قيمته الطبيعية إلا بعد التأكد من استقرار التحويل. تخطي هذه الخطوة هو السبب الأكثر شيوعًا لشعور فريق ما أن "تغيير DNS" يستغرق وقتًا غير متوقع ليظهر أثره في كل مكان. راجع شرح TTL في DNS لمعرفة بتفصيل أعمق كيف يحكم TTL هذا الأمر بالضبط.
معالجة تأخير انتشار حقيقي
نسخة نموذجية من هذه المشكلة: تم تحديث سجل A ليشير الموقع إلى خادم جديد، ويصل معظم الزوار إلى الخادم الجديد بشكل صحيح، لكن عددًا قليلاً من الأشخاص — غالبًا ما يكون من بينهم أحد أعضاء الفريق، وهو ما يجعل الأمر يبدو عاجلاً — ما زالوا يرون الموقع القديم بعد ساعات. التعامل مع الأمر بمنهجية عادة أسرع من التخمين:
- استعلم الخادم الاسمي المخوَّل مباشرة (كما سبق، بأمر dig example.com A @ns1...). إن كان يُعيد العنوان الجديد بالفعل، فتغيير السجل نفسه صحيح وفعّال تمامًا — والمشكلة في تخزين مؤقت في مكان آخر، لا في إعداد DNS.
- تحقق من قيمة TTL قبل إجراء التغيير. ترك TTL لمدة 24 ساعة يعني أن أي محلل خزّن الإجابة القديمة خلال اليوم الماضي يحق له الاستمرار في تقديمها لتلك المدة — وهذا سلوك متوقع، لا خلل.
- اطلب من الشخص المتأثر التحقق من شبكة مختلفة — بيانات الجوال بدلاً من واي فاي المنزل مثلاً. إن ظهر الموقع الجديد هناك، فالمشكلة ذاكرة مؤقتة قديمة على جهاز أو راوتر محدد، لا مشكلة DNS أو انتشار على الإطلاق، ومسح ذاكرة DNS المؤقتة لذلك الجهاز يحل الأمر مباشرة.
- إن تجاوز الوقت TTL القديم بكثير وما زالت الخطوة الأولى تُظهر الإجابة القديمة، فالأرجح أن تغيير السجل نفسه لم يُحفظ بشكل صحيح لدى مزوّد DNS — أعد فحص محرر المنطقة بدلاً من الانتظار أكثر.
يحصر هذا التسلسل الخلل في واحد من ثلاثة مواضع — السجل المخوَّل، أو TTL قيد الانتهاء، أو ذاكرة مؤقتة محلية — بدلاً من اعتبار "ما زال ينتشر" تفسيرًا غير قابل للدحض لكل عرَض.
أخطاء تشغيلية شائعة
إلى جانب مشاكل السجلات والانتشار، يفسّر عدد قليل من الأنماط التشغيلية معظم أعطال DNS والارتباك الآخر:
- تغيير الخوادم الاسمية وسجل في الوقت نفسه. إن لم ينتهِ انتشار تغيير الخادم الاسمي، فقد يُطبَّق تغيير السجل لدى مزوّد خاطئ تمامًا، أو لا يظهر حيث تختبره.
- نسيان سجلات MX أثناء الانتقال. نقل استضافة ويب نطاق ما دون نقل سجلات بريده يعطّل تسليم البريد بصمت — خطوة منفصلة يسهل إغفالها.
- قيم TTL مرتفعة أثناء تحويل مخطط له. ترك TTL لمدة 24 ساعة عند الدخول في عملية انتقال يجعل طرحًا بطيئًا ومتدرجًا أكثر احتمالاً بدلاً من نافذة تحويل نظيفة.
فحص DNS وتشخيصه
تبقى أدوات سطر الأوامر الطريقة الأوثق لمعرفة ما يُقدَّم فعليًا، بدلاً من الاعتماد على متصفح قد يكون هو نفسه يخزّن إجابة قديمة مؤقتًا:
dig example.com A
dig example.com MX
dig example.com NS +short
يستعلم dig الخوادم المخوّلة مباشرة ويعرض قيمة TTL على السجل المُعاد، وهذا عادة كافٍ لتفسير سبب عدم ظهور تغيير في كل مكان بعد. التحقق من شبكة ثانية (هاتف على بيانات الجوال مثلاً) طريقة سريعة أيضًا لاستبعاد ذاكرة مؤقتة محلية قديمة كسبب للمشكلة قبل افتراض وجود عطل لدى مزوّد DNS نفسه.